Organisme de formation français
Formateurs en France · certifié QualiopiÉligible OPCO et FNE-FormationDevis sous 48 h

1 place réservée pour la prochaine session

30:00Réservée encore

Faites votre demande : un conseiller vous rappelle sous 24 h ouvrées, du lundi au samedi.

Formation Bug Bounty 2026 - Chasser vulnérabilités mobiles avancées

Réf. : GYM843
10 personnes max.
À partir de 5500 € HT / par personne
Présentiel sur devis · +450€ avec passage de certification
5 journées
présentiel

Partagez en 2 clics

Ils nous font confiance — écoles, entreprises et groupes industriels
CESI
École IT
EFREI
EPSI
INGETIS
INSEEC
La Plateforme
My Digital School
Ynov
Aptar
ArcelorMittal
Equans
Biocoop
Solocal
EDF
Photowatt
Ubisoft
Microsoft
CESI
École IT
EFREI
EPSI
INGETIS
INSEEC
La Plateforme
My Digital School
Ynov
Aptar
ArcelorMittal
Equans
Biocoop
Solocal
On propose des formations avec un ingénieur dédié
OpenAI
Anthropic
Mistral AI
NVIDIA
Google
Amazon Web Services
Microsoft Dynamics 365
Salesforce
ServiceNow
SAP
Oracle
Cisco
Fortinet
Palo Alto Networks
Aruba
VMware
Red Hat
Databricks
Snowflake
OVHcloud
Notion
AMD
Apple
OpenAI
Anthropic
Mistral AI
NVIDIA
Google
Amazon Web Services
Microsoft Dynamics 365
Salesforce
ServiceNow

Objectifs de la formation

  • Maîtriser les techniques avancées de Bug Bounty 2026 pour applications mobiles professionnelles
  • Développer des compétences en exploitation de vulnérabilités zero-day sur React Native et Flutter
  • Concevoir des stratégies de hunting efficaces pour programmes Bug Bounty d'entreprises certifiantes
  • Implémenter des outils d'analyse dynamique et statique pour Swift et Kotlin en contexte mobile
  • Optimiser les rapports de vulnérabilités pour maximiser les récompenses en formation professionnelle
  • Déployer des automatisations de pentest adaptées aux frameworks mobiles modernes
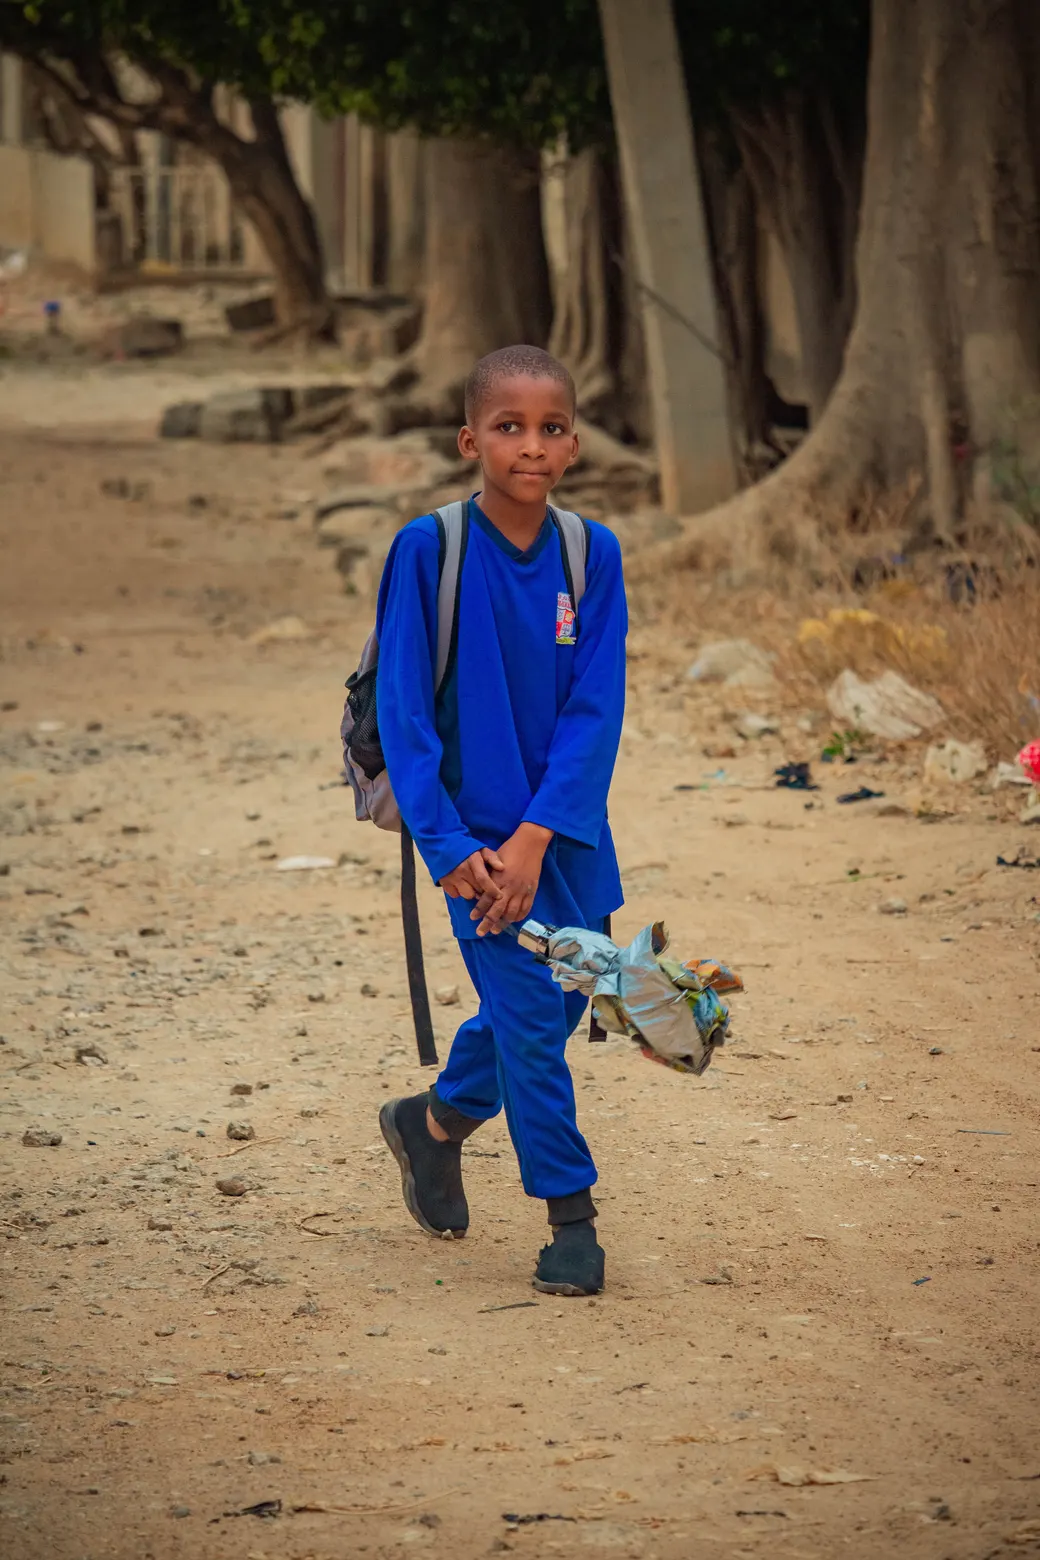
Un enfant sur le chemin de l'école avec son cartable
Engagement solidaire

Un kit scolaire offert à un enfant pour chaque formation

Pour lutter contre les inégalités d'accès à l'éducation, Learni offre un kit scolaire complet à un enfant dans le besoin pour chaque formation réservée. Vous montez en compétence, un enfant prend le chemin de l'école.

  • Cartable, cahiers et fournitures essentielles
  • Distribué via nos associations partenaires
  • Inclus, sans surcoût pour vous

L'histoire de Learni

Fondée par des passionnés de l'apprentissage et de l'innovation, Learni s'est donnée pour mission de rendre la formation professionnelle accessible à tous, partout dans le monde. Notre équipe intervient dans les plus grandes métropoles — Paris, Lyon, Marseille — mais aussi à l'international, pour accompagner les talents et les organisations dans leur montée en compétences.

Ne laissez pas ce retard s'accumuler

Pourquoi cette formation est essentielle

  • En 2026, 75% des breaches mobiles proviennent de vulnérabilités non chassées, causant des pertes moyennes de 4,5 millions € par incident selon Verizon DBIR.

  • Sans maîtrise du Bug Bounty avancé, les développeurs React Native et Flutter exposent leurs entreprises à des fuites de données massives, sanctions RGPD jusqu'à 4% du CA, et pertes de clients fidèles.

  • Votre carrière stagne face à des hunters juniors monétisant 50k€/an, pendant que vos apps restent vulnérables.

  • Investissez dès maintenant pour transformer ces risques en opportunités lucratives et sécuriser votre expertise mobile.

Nawfel ABED
Nawfel ABED

Formateur Learni · Expert Cybersécurité

73%écart de productivité
×3coût de l'inaction

Programme de la formation

Module 1Analyse statique Bug Bounty 2026 : outils SAST pour React Native (scans, rapports initiaux)

Découvrez les outils SAST avancés comme MobSF et QARK pour scanner le code React Native, identifiez les failles OWASP Mobile Top 10 dès le premier jour. Pratiquez sur des apps réelles, configurez des pipelines CI/CD pour scans automatisés, générez des rapports préliminaires exploitables. Exercez-vous en binôme sur des challenges Bug Bounty simulés, apprenez à prioriser les vulnérabilités critiques pour une chasse efficace et professionnelle.

Module 2Analyse dynamique Bug Bounty 2026 : debugging Flutter (proxies, fuzzing, payloads)

Plongez dans l'analyse dynamique avec Frida et Objection pour intercepter le trafic Flutter, testez des injections SQLi et XSS adaptées aux apps mobiles. Simulez des attaques réelles via Burp Suite mobile, développez des payloads customisés pour bypasser les protections RASP. Travaillez sur des cas concrets de programmes Bug Bounty, produisez des PoC vidéo pour valider les exploits, et optimisez votre workflow de hunting en équipe.

Module 3Exploitation avancée Bug Bounty 2026 : reverse engineering Swift (IDA Pro, Ghidra)

Maîtrisez le reverse engineering d'apps Swift avec IDA Pro et Ghidra, extrayez les clés cryptographiques et chaînes hardcodées pour des attaques side-channel. Pratiquez le décryptage d'IPA, identifiez les rootkits mobiles et privilege escalations. Appliquez ces techniques à des Bug Bounty live, rédigez des rapports impactants avec métriques CVSS, et intégrez des automatisations Python pour scaler vos découvertes en formation certifiante.

Module 4Hunting Kotlin Bug Bounty 2026 : automatisations et scripts (Metasploit Mobile, custom bots)

Développez des scripts personnalisés en Kotlin pour fuzzing API et tests de décompilation, intégrez Metasploit pour exploits chainés sur Android. Testez des scénarios multi-apps avec des bots Telegram pour rapports automatisés, chassez des bugs RCE dans des environnements émulés. Collaborez sur des CTF Bug Bounty, mesurez l'efficacité de vos outils, et préparez des soumissions haute qualité pour programmes pros.

Module 5Stratégies et reporting Bug Bounty 2026 : monétisation React Native/Flutter (négociation, légal)

Synthétisez vos acquis en stratégies globales pour Bug Bounty 2026, négociez des bounties via HackerOne et Bugcrowd sur apps mobiles. Rédigez des rapports professionnels avec repro steps, impacts business et remédiations. Simulez des audits complets, analysez des fails réels pour éviter les pièges, obtenez votre attestation de compétences en développement mobile sécurisé et certifiante Qualiopi.

Méthode d'évaluation

  • Quiz techniques quotidiens sur outils et vulnérabilités
  • Projet final : rapport Bug Bounty complet sur app mobile réelle
  • Évaluation pair-to-pair et feedback mentor en présentiel

Méthode d'apprentissage

  • 70% pratique hands-on avec labs réels et émulateurs mobiles
  • Études de cas Bug Bounty historiques et 2026 prédictifs
  • Mentorat individuel par experts certifiés OSCP et mobile sec
  • Simulations live sur programmes Bug Bounty privés

Modalités, méthodes et moyens pédagogiques

La formation Formation Bug Bounty 2026 - Chasser vulnérabilités mobiles avancées est délivrée en présentiel ou distanciel (blended-learning, classe virtuelle, présentiel à distance). Chez Learni, organisme de formation certifié Qualiopi, chaque parcours est conçu pour maximiser l'acquisition de compétences, quel que soit le mode de formation choisi.

Le formateur alterne entre méthode démonstrative, interrogative et active (via des travaux pratiques et/ou des mises en situation). Cette approche pédagogique garantit un apprentissage concret et directement applicable en entreprise.

Moyens pédagogiques requis

Pour le bon déroulement de la formation Formation Bug Bounty 2026 - Chasser vulnérabilités mobiles avancées, les moyens pédagogiques suivants sont nécessaires :

  • Ordinateurs Mac ou PC, connexion internet haut débit fibre, tableau blanc ou paperboard, vidéoprojecteur ou écran tactile interactif (pour les sessions en distanciel)
  • Environnements de formation installés sur les postes de travail ou accessibles en ligne
  • Supports de cours, exercices pratiques et ressources complémentaires
  • Accès post-formation aux supports et ressources pédagogiques

En cas de formation intra-entreprise sur site externe à Learni, le client s'assure et s'engage à disposer de toutes les ressources matérielles pédagogiques nécessaires (équipements informatiques, connexion internet…) au bon déroulement de l'action de formation conformément aux prérequis indiqués dans le programme de formation communiqué.

* nous consulter pour la faisabilité en distanciel** ratio variable selon la formation suivie

Modalités d'évaluation des acquis

L'évaluation des compétences acquises lors de la formation Formation Bug Bounty 2026 - Chasser vulnérabilités mobiles avancées s'effectue à travers :

  • En cours de formation : études de cas, travaux pratiques et mises en situation professionnelle
  • En fin de formation : questionnaire d'auto-évaluation et évaluation des acquis par le formateur
  • Après la formation : attestation de fin de formation détaillant les compétences acquises

Accessibilité de la formation

Learni s'engage pour l'accessibilité de ses formations professionnelles. Toutes nos formations sont accessibles aux personnes en situation de handicap. Nos équipes sont à votre disposition pour adapter les modalités pédagogiques à vos besoins spécifiques. N'hésitez pas à nous contacter pour toute demande d'aménagement.

Modalités et délais d'accès à la formation

Les formations Learni sont disponibles en inter-entreprise et intra-entreprise, en présentiel comme en distanciel. Les inscriptions sont possibles jusqu'à 48 heures ouvrées avant le début de la formation. Nos formations sont éligibles aux financements OPCO, France Travail, FNE-Formation et CSP (contrat de sécurisation professionnelle). Contactez-nous pour étudier ensemble votre projet de formation et les possibilités de prise en charge.

Témoignages

Ce qu'ils disent
de nous.

★ 4,9 · +100 avis
★★★★★

« Learni a co-conçu notre programme IA pour 200 collaborateurs. Sélection rigoureuse, intervenants experts et accompagnement post-formation. Résultat : 92 % des apprenants ont mis en application en moins de 30 jours, et un ROI mesuré à +180 % sur le premier semestre. »
Julien Bianco
Julien BiancoDirectrice Formation
★★★★★

« Nous avons confié à Learni la création de notre nouveau cycle. Allan sélectionne désormais nos formateurs : contenus pertinents et fort engagement. Apprenants très satisfaits et offre éducative renforcée. »
Thibaut Aimé
Thibaut AiméDirecteur Général
★★★★★

« En tant que Responsable pédagogique, j'ai été conquis par la réactivité et le professionnalisme de Learni : sélection rigoureuse des formateurs, suivi exemplaire et impact concret sur nos cohortes. »

Arnaud Paradis
Arnaud ParadisResponsable pédagogique
Notre méthode

La qualité de la formation, garantie à chaque étape

Avant, pendant, après : on cadre, on présente le formateur, on adapte le contenu et on mesure l'impact. Vous gardez la main du début à la fin.

Étape 1

Sélection rigoureuse du formateur

Chaque formateur est validé sur trois critères : expertise métier en exercice, pédagogie éprouvée et alignement avec votre secteur.

  • Triple validation : technique, pédagogique, sectorielle.
  • Note minimale 4,8/5 sur les 12 dernières sessions.
Étape 2

Vous rencontrez le formateur avant

Visio de 30 minutes entre vous et le formateur retenu pour valider l'alignement, ajuster le contenu et lever les derniers doutes.

  • Briefing live des objectifs et du contexte d'équipe.
  • Veto possible — on remplace gratuitement si besoin.
Étape 3

Contenu adapté à votre contexte

Pas de slides recyclées. Le syllabus est retravaillé à partir de vos cas réels : outils, contraintes, vocabulaire, projets en cours.

  • Cas pratiques issus de votre stack et de vos projets.
  • Programme co-écrit puis validé par votre équipe.
Étape 4

Suivi qualité continu

Évaluations à chaud, à 30/90/180 jours et plan de consolidation. Si la formation n'a pas l'impact prévu, on retravaille.

  • NPS, quiz d'acquis et auto-évaluation des compétences.
  • Engagement satisfaction : 100 % satisfait ou refonte gratuite.

Une promesse simple : vous ne payez pas pour découvrir le formateur le jour J. Tout est validé en amont, par vous.

FAQ

Questions fréquentes

Quel est le prix de la formation Formation Bug Bounty 2026 - Chasser vulnérabilités mobiles avancées ?+
Le tarif est de 5500 € HT par participant. Un devis détaillé est fourni sous 48 h.
Quelle est la durée de la formation Formation Bug Bounty 2026 - Chasser vulnérabilités mobiles avancées ?+
La formation dure 5 journées, en présentiel.
Cette formation est-elle finançable ?+
Oui. Learni est certifié Qualiopi (NDA 11 77 08678 77), la formation est donc éligible aux financements OPCO, au dispositif FNE-Formation, à France Travail, au CSP (contrat de sécurisation professionnelle) pour les salariés licenciés pour motif économique et au financement direct par l'entreprise.
Y a-t-il des prérequis ?+
Expérience avancée en développement mobile (React Native, Flutter ou Swift/Kotlin), connaissances solides en sécurité applicative et protocoles réseau
Une attestation est-elle délivrée à la fin ?+
Oui. Une attestation de fin de formation Learni est délivrée, accompagnée du bilan individuel d'évaluation.
Learni fournit-il le matériel ?+
Non. Un ordinateur et une connexion internet stable sont requis pour le participant. Learni assure la plateforme pédagogique, le formateur et l'ensemble des supports de cours.
Présentiel & distanciel

Cette formation dans votre ville

Disponible en présentiel et à distance. Choisissez votre ville pour accéder au centre de formation local.

Votre formation professionnelle partout

Construisons
votre prochain
parcours.

30 minutes avec un conseiller formation. Sans engagement. Sans argumentaire commercial maquillé en démo.

Réponse sous 24 h · Qualiopi · OPCO
WhatsApp