Formation SAST - Détecter vulnérabilités code source tôt

5 500 € HT

  • 5 journées
  • présentiel
  • 10 personnes max.
Réf. : EGI993
10 personnes max.
5 500 € HT
Tarif intra-entreprise : à partir de 9 900 € HT pour tout le groupe
Présentiel et passage de certification sur devis
5 journées
présentiel

Ne laissez pas ce retard s'accumuler

Pourquoi cette formation est essentielle

  • Sans maîtrise SAST, 84% vulnérabilités code source passent inaperçues, causant breaches moyennant 4,45M€ par incident selon IBM 2024.

  • Équipes perdent 40% temps supplémentaire en remédiations post-production, retardant livraisons et gonflant coûts dev 25%.

  • En entreprise, manque SAST expose à amendes RGPD jusqu'4% CA et écarts salariaux 20% pour profils non-secops.

  • Chaque projet sans scan statique risque exposition publique, creusant fossé concurrentiel face équipes agiles sécurisées dès design.

Nawfel ABED, Formateur Learni · Expert Cybersécurité
Nawfel ABED

Formateur Learni · Expert Cybersécurité

73%écart de productivité
×3coût de l'inaction
Drapeau de la FranceOrganisme de formation français
Formateurs en France · certifié QualiopiÉligible OPCO et FNE-FormationDevis sous 24 h

Ils nous font confiance — écoles, entreprises et groupes industriels

41 946 formations · 25 pays

  • CESI
  • École IT
  • EFREI
  • EPSI
  • INGETIS
  • INSEEC
  • La Plateforme
  • My Digital School
  • Ynov
  • Aptar
  • ArcelorMittal
  • Equans
  • Biocoop
  • Solocal
  • EDF
  • Photowatt
  • Ubisoft
  • Microsoft
  • Chronopost
  • RATP
  • Vanatome

On propose des formations avec un ingénieur dédié

  • OpenAI
  • Anthropic
  • Mistral AI
  • NVIDIA
  • Google
  • Amazon Web Services
  • Microsoft Dynamics 365
  • Salesforce
  • ServiceNow
  • SAP
  • Oracle
  • Cisco
  • Fortinet
  • Palo Alto Networks
  • Aruba
  • VMware
  • Red Hat
  • Databricks
  • Snowflake
  • OVHcloud
  • Notion
  • AMD
  • Apple

Entreprises : Aptar, ArcelorMittal, Equans, Biocoop, Solocal, EDF, Photowatt, Ubisoft, Microsoft, Chronopost, RATP et Vanatome. Écoles partenaires : CESI, École IT, EFREI, EPSI, INGETIS, INSEEC, La Plateforme, My Digital School et Ynov.

Objectifs de la formation SAST

  • Maîtriser les principes SAST pour analyses code source professionnelles
  • Configurer outils SAST open-source adaptés aux entreprises
  • Identifier vulnérabilités courantes via scans statiques certifiants
  • Intégrer SAST dans pipelines CI/CD pour développements sécurisés
  • Analyser faux positifs et prioriser remédiations efficaces
  • Développer compétences SAST pour audits sécurité applicative
  • Produire rapports SAST exploitables en contexte professionnel

Programme SAST : 5 modules sur 5 journées

Module 1 : Fondamentaux SAST : principes analyse statique et vulnérabilités OWASP (outils introductifs, cas concrets)

Découvrez les bases du SAST à travers une immersion pédagogique, installez votre premier outil comme SonarQube ou Semgrep sur un environnement dédié, explorez le fonctionnement de l'analyse statique sans exécution code, identifiez les vulnérabilités classiques telles que injections SQL ou XSS via exercices pratiques sur codes vulnérables, produisez votre premier rapport de scan et apprenez à interpréter les alertes pour une sécurisation immédiate de projets professionnels, transformant rapidement vos compétences en atout entreprise.

Module 2 : Outils SAST : configuration et premiers scans pratiques (SonarQube, Semgrep, Checkmarx basics)

Plongez dans la prise en main d'outils SAST phares en entreprise, configurez SonarQube pour scanner du code Java ou Python en local, lancez des analyses avec Semgrep sur règles personnalisées, comparez résultats entre outils via cas réels d'applications web, effectuez des exercices guidés pour détecter fuites de données et faiblesses cryptographiques, générez dashboards visuels et plans d'action prioritaires, acquérant ainsi une maîtrise concrète qui accélère vos audits sécurité dès le retour en poste.

Module 3 : Vulnérabilités SAST : détection injections et authentification faible (règles OWASP, exercices codés)

Approfondissez la chasse aux vulnérabilités critiques avec SAST, analysez codes sources impactés par injections SQL/NoSQL ou sessions mal gérées via scans automatisés, testez règles personnalisées dans Semgrep pour OWASP Top 10, réalisez remédiations pratiques sur projets fil rouge d'entreprise, évaluez impacts business des failles détectées, produisez fiches correctives exploitables par équipes dev, boostant votre expertise pour des développements résilients et conformes réglementations.

Module 4 : Intégration SAST : pipelines CI/CD et DevSecOps (GitHub Actions, Jenkins plugins)

Intégrez SAST nativement dans workflows DevOps modernes, configurez plugins SonarQube dans GitHub Actions pour scans automatisés à chaque commit, implémentez gates qualité avec seuils d'alertes dans Jenkins, simulez pipelines complets sur repositories réels, gérez dépendances sécurisées via scans SAST étendus, optimisez temps de build pour itérations rapides, démontrez valeur ajoutée en entreprise par réduction 50% temps remédiation, positionnant vos compétences comme pilier sécurité continue.

Module 5 : Avancé SAST : faux positifs, reporting et certification (optimisations, livrables pro)

Maîtrisez gestion faux positifs pour rapports SAST fiables, tunez règles outils via suppressions ciblées et validations manuelles, générez exports PDF/CSV pour audits conformité, révisez projet fil rouge avec code review sécurité collective, préparez certifications compétences SAST via QCM pratiques, recevez support post-formation pour implémentations entreprise, concluant par une expertise certifiante qui protège vos applications contre breaches coûteuses.

Comment sont évalués les acquis en SAST

  • QCM validation acquis SAST en fin formation
  • Évaluation continue exercices scans pratiques
  • Soutenance projet fil rouge SAST DevSecOps

Méthode pédagogique de la formation SAST

  • Cours par formateur expert SAST en activité
  • Exercices pratiques cas entreprise sécurité
  • Projet fil rouge SAST progressif 5 jours
  • Support cours complet et ressources en ligne

Modalités d'accès à la formation SAST

La formation Formation SAST - Détecter vulnérabilités code source tôt est délivrée en présentiel ou distanciel (blended-learning, classe virtuelle, présentiel à distance). Chez Learni, organisme de formation certifié Qualiopi, chaque parcours est conçu pour maximiser l'acquisition de compétences, quel que soit le mode de formation choisi.

Le formateur alterne entre méthode démonstrative, interrogative et active (via des travaux pratiques et/ou des mises en situation). Cette approche pédagogique garantit un apprentissage concret et directement applicable en entreprise.

Moyens pédagogiques requis

Pour le bon déroulement de la formation Formation SAST - Détecter vulnérabilités code source tôt, les moyens pédagogiques suivants sont nécessaires :

  • Ordinateurs Mac ou PC, connexion internet haut débit fibre, tableau blanc ou paperboard, vidéoprojecteur ou écran tactile interactif (pour les sessions en distanciel)
  • Environnements de formation installés sur les postes de travail ou accessibles en ligne
  • Supports de cours, exercices pratiques et ressources complémentaires
  • Accès post-formation aux supports et ressources pédagogiques

En cas de formation intra-entreprise sur site externe à Learni, le client s'assure et s'engage à disposer de toutes les ressources matérielles pédagogiques nécessaires (équipements informatiques, connexion internet…) au bon déroulement de l'action de formation conformément aux prérequis indiqués dans le programme de formation communiqué.

* nous consulter pour la faisabilité en distanciel** ratio variable selon la formation suivie

Modalités d'évaluation des acquis

L'évaluation des compétences acquises lors de la formation Formation SAST - Détecter vulnérabilités code source tôt s'effectue à travers :

  • En cours de formation : études de cas, travaux pratiques et mises en situation professionnelle
  • En fin de formation : questionnaire d'auto-évaluation et évaluation des acquis par le formateur
  • Après la formation : attestation de fin de formation détaillant les compétences acquises

Accessibilité de la formation

Learni s'engage pour l'accessibilité de ses formations professionnelles. Toutes nos formations sont accessibles aux personnes en situation de handicap. Nos équipes sont à votre disposition pour adapter les modalités pédagogiques à vos besoins spécifiques. N'hésitez pas à nous contacter pour toute demande d'aménagement.

Modalités et délais d'accès à la formation

Les formations Learni sont disponibles en inter-entreprise et intra-entreprise, en présentiel comme en distanciel. Les inscriptions sont possibles jusqu'à 48 heures ouvrées avant le début de la formation. Nos formations sont éligibles aux financements OPCO, France Travail, FNE-Formation et CSP (contrat de sécurisation professionnelle). Contactez-nous pour étudier ensemble votre projet de formation et les possibilités de prise en charge.
L'histoire de Learni

Fondée par des passionnés de l'apprentissage et de l'innovation, Learni s'est donnée pour mission de rendre la formation professionnelle accessible à tous, partout dans le monde. Notre équipe intervient dans les plus grandes métropoles — Paris, Lyon, Marseille — mais aussi à l'international, pour accompagner les talents et les organisations dans leur montée en compétences.
Témoignages

Ce qu'ils disent
de nous.

★★★★★ Avis Google
★★★★★

« Learni a co-conçu notre programme IA pour 200 collaborateurs. Sélection rigoureuse, intervenants experts et accompagnement post-formation. Résultat : 92 % des apprenants ont mis en application en moins de 30 jours, et un ROI mesuré à +180 % sur le premier semestre. »

Julien Bianco
Julien BiancoDirectrice Formation
★★★★★

« Nous avons confié à Learni la création de notre nouveau cycle. Allan sélectionne désormais nos formateurs : contenus pertinents et fort engagement. Apprenants très satisfaits et offre éducative renforcée. »

Thibaut Aimé
Thibaut AiméDirecteur Général
★★★★★

« En tant que Responsable pédagogique, j'ai été conquis par la réactivité et le professionnalisme de Learni : sélection rigoureuse des formateurs, suivi exemplaire et impact concret sur nos cohortes. »

Arnaud Paradis
Arnaud ParadisResponsable pédagogique
Notre méthode

Comment Learni garantit la qualité de votre formation SAST

Avant, pendant, après : on cadre, on présente le formateur, on adapte le contenu et on mesure l'impact. Vous gardez la main du début à la fin.

Étape 1

Sélection rigoureuse du formateur

Chaque formateur est validé sur trois critères : expertise métier en exercice, pédagogie éprouvée et alignement avec votre secteur.

  • Triple validation : technique, pédagogique, sectorielle.
  • Note minimale 4,8/5 sur les 12 dernières sessions.
Étape 2

Vous rencontrez le formateur avant

Visio de 30 minutes entre vous et le formateur retenu pour valider l'alignement, ajuster le contenu et lever les derniers doutes.

  • Briefing live des objectifs et du contexte d'équipe.
  • Veto possible — on remplace gratuitement si besoin.
Étape 3

Contenu adapté à votre contexte

Pas de slides recyclées. Le syllabus est retravaillé à partir de vos cas réels : outils, contraintes, vocabulaire, projets en cours.

  • Cas pratiques issus de votre stack et de vos projets.
  • Programme co-écrit puis validé par votre équipe.
Étape 4

Suivi qualité continu

Évaluations à chaud, à 30/90/180 jours et plan de consolidation. Si la formation n'a pas l'impact prévu, on retravaille.

  • NPS, quiz d'acquis et auto-évaluation des compétences.
  • Engagement satisfaction : 100 % satisfait ou refonte gratuite.

Une promesse simple : vous ne payez pas pour découvrir le formateur le jour J. Tout est validé en amont, par vous.

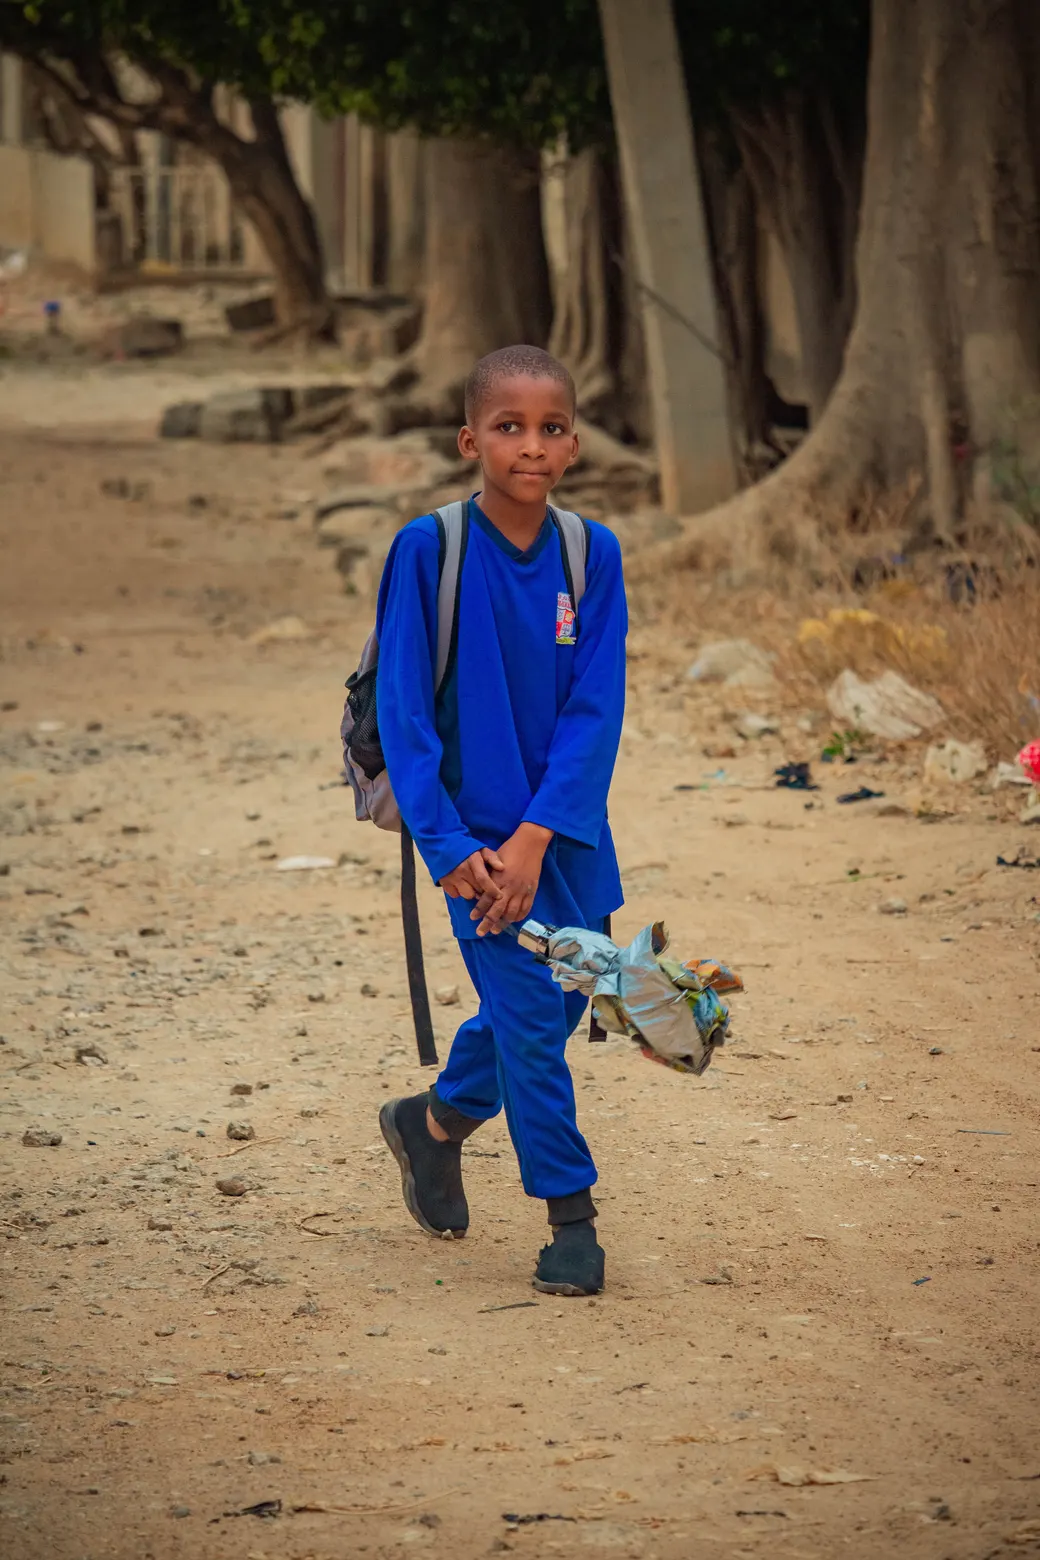
Un enfant sur le chemin de l'école avec son cartable
Engagement solidaire

Un kit scolaire offert à un enfant pour chaque formation réservée

Pour lutter contre les inégalités d'accès à l'éducation, Learni offre un kit scolaire complet à un enfant dans le besoin pour chaque formation réservée. Vous montez en compétence, un enfant prend le chemin de l'école.

  • Cartable, cahiers et fournitures essentielles
  • Distribué via nos associations partenaires
  • Inclus, sans surcoût pour vous
M'inscrire et offrir un kit
FAQ

Questions fréquentes sur SAST

Quels outils utilise-t-on pendant la formation SAST ?+
Les travaux pratiques s'appuient sur outils introductifs, cas concrets, sonarQube, semgrep, checkmarx basics et règles OWASP. Ces outils sont ceux du programme SAST, dispensé en présentiel sur 5 journées, pour que les participants s'entraînent sur la pile qu'ils utiliseront au travail.
Que sait-on faire à l'issue de la formation SAST ?+
Les participants savent maîtriser les principes SAST pour analyses code source professionnelles, configurer outils SAST open-source adaptés aux entreprises et identifier vulnérabilités courantes via scans statiques certifiants. Ce sont les objectifs annoncés du parcours SAST de niveau Novice, vérifiés par l'évaluation de fin de session.
Que contient le programme de la formation SAST ?+
Jour 1 : Fondamentaux SAST : principes analyse statique et vulnérabilités OWASP (outils introductifs, cas concrets). Jour 2 : Outils SAST : configuration et premiers scans pratiques (SonarQube, Semgrep, Checkmarx basics). Jour 3 : Vulnérabilités SAST : détection injections et authentification faible (règles OWASP, exercices codés). Jour 4 : Intégration SAST : pipelines CI/CD et DevSecOps (GitHub Actions, Jenkins plugins). Jour 5 : Avancé SAST : faux positifs, reporting et certification (optimisations, livrables pro). Le parcours SAST se déroule sur 5 journées, en présentiel.
Comment les acquis de la formation SAST sont-ils évalués ?+
L'évaluation repose sur QCM validation acquis SAST en fin formation, évaluation continue exercices scans pratiques et soutenance projet fil rouge SAST DevSecOps. Learni remet une attestation de fin de formation accompagnée du bilan individuel à l'issue du parcours SAST, de quoi justifier le résultat auprès d'un service formation.
Quel est le prix de la formation SAST ?+
La formation SAST coûte 5 500 € HT par participant. En intra-entreprise, le forfait démarre à 9 900 € HT pour tout le groupe, jusqu'à 8 personnes. Le devis détaillé, envoyé sous 24 h, ajuste le montant au format et à l'adaptation du programme à votre contexte.
Quelle est la durée de la formation SAST ?+
5 journées, en présentiel. Un découpage en demi-journées étalées sur plusieurs semaines est possible pour ne pas désorganiser l'équipe.
La formation SAST est-elle finançable ?+
Oui. Learni est certifié Qualiopi (NDA 11 77 08678 77), ce qui rend la formation SAST éligible aux financements OPCO, au dispositif FNE-Formation, à France Travail, au CSP pour les salariés licenciés pour motif économique et au financement direct par l'entreprise.
Faut-il des prérequis pour suivre la formation SAST ?+
Bases en programmation (Java, Python) et notions sécurité web OWASP Top 10.
Une attestation est-elle délivrée à la fin de la formation SAST ?+
Oui. Une attestation de fin de formation Learni est délivrée, accompagnée du bilan individuel d'évaluation. Learni est certifié Qualiopi et prépare le cas échéant à une certification tierce, qu'il ne délivre pas lui-même.
Learni fournit-il le matériel pour la formation SAST ?+
Non. Un ordinateur et une connexion internet stable sont requis pour chaque participant. Learni assure la plateforme pédagogique, le formateur et l'ensemble des supports de cours.
Votre formation professionnelle partout

Construisons votre parcours SAST.

30 minutes avec un conseiller formation. Sans engagement. Sans argumentaire commercial maquillé en démo.

Réponse sous 24 h · Qualiopi · OPCO
Présentiel & distanciel

Formation SAST dans votre ville

Disponible en présentiel et à distance. Choisissez votre ville pour accéder au centre de formation local.

Partagez en 2 clics

WhatsApp